Từ Rate Limit đến API Key: Cách mình nâng cấp bảo mật API sau thời gian vận hành thực tế
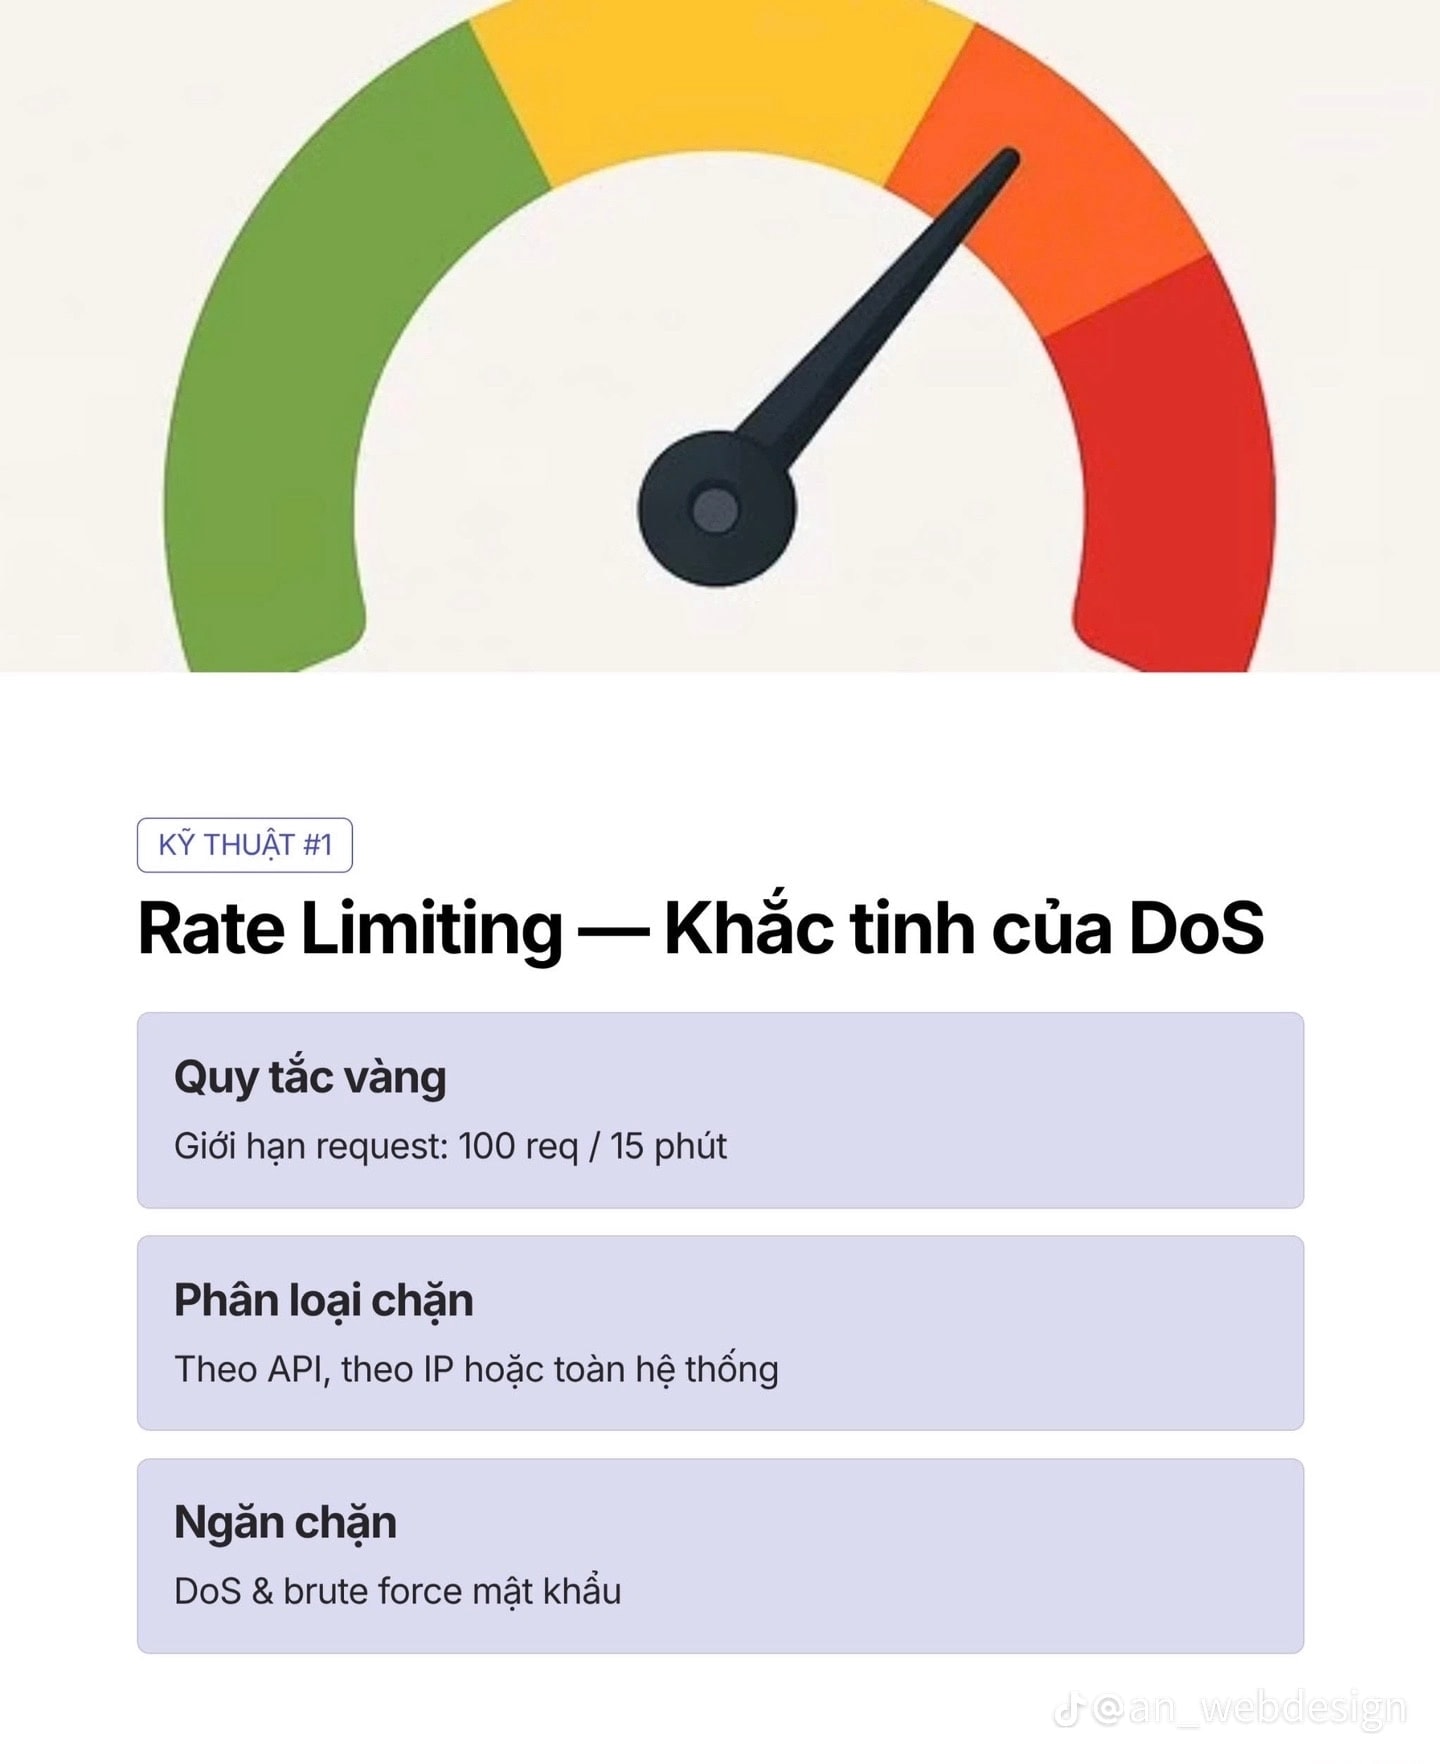
Ban đầu API chỉ Rate Limit theo IP. Sau thời gian vận hành thấy chưa đủ để kiểm soát chính xác từng người dùng.
Từ 01/10/2026, hệ thống bổ sung API Key riêng cho từng tài khoản, mỗi key có hạn mức riêng.
Ở tầng hạ tầng đã có Firewall VPS + Cloudflare/WAF. Các lớp như CSRF, XSS, phân quyền, scope/rotate key hiện mới áp dụng cơ bản và sẽ hoàn thiện dần.
Lộ trình: Rate Limit IP → API Key → WAF/Firewall → bảo mật tầng ứng dụng.
7